Índice
O consentimento no Open Finance é a autorização que permite ao cliente compartilhar seus dados financeiros com outra instituição participante ou autorizar que ela inicie um pagamento em seu nome.
Sem ele, uma instituição não pode simplesmente acessar os dados financeiros mantidos por outra.
É por meio dele que o cliente decide quais dados ou serviços deseja compartilhar, com quais instituições e por quanto tempo. E, da mesma forma que pode autorizar, também pode cancelar essa autorização.
Neste artigo, você vai entender como essa autorização funciona, quais são suas principais regras e o que acontece durante todo o ciclo de vida de um consentimento.
Bloco de referência rápido
| Como funciona o consentimento no Open Finance? | Qual é a validade do consentimento no Open Finance? |
| O consentimento é a autorização clara e ativa do cliente e pode assumir três estados: aguardando autorização, autorizado ou rejeitado. Se ele não for autorizado em até 60 minutos após sua criação, passa automaticamente para o estado de rejeitado. | Não existe mais um limite obrigatório de 12 meses. Desde 2023, o prazo deve ser compatível com a finalidade do compartilhamento. Para acessar os dados, também são necessários o escopo do token e a permissão do consentimento. |
O que é consentimento no Open Finance?
De forma simples, consentimento é a autorização que o cliente dá para que instituições participantes do Open Finance compartilhem seus dados entre si, ou para que uma delas inicie um pagamento em seu nome.
A Resolução Conjunta nº 1/2020 estabelece que essa manifestação deve ser livre, informada, prévia e inequívoca.
Na prática, isso significa quatro coisas:
- Livre: o cliente escolhe se quer ou não compartilhar.
- Informada: ele precisa entender o que está autorizando.
- Prévia: a autorização deve acontecer antes de qualquer compartilhamento.
- Inequívoca: o cliente precisa demonstrar ativamente que concorda.
O último termo “inequívoca” se reflete também nas três proibições previstas no Art. 10:
- A instituição não pode presumir o consentimento, ou seja, obtê-lo sem uma manifestação ativa do cliente
- Não pode escondê-lo entre as cláusulas de um contrato de adesão
- Não pode apresentá-lo como uma opção previamente marcada em um formulário.
Em outras palavras, o cliente precisa saber o que está compartilhando e escolher fazer isso.
Saiba mais sobre o que é o Open Finance aqui →
Como funciona o consentimento no Open Finance?
O compartilhamento de dados passa por três etapas principais:
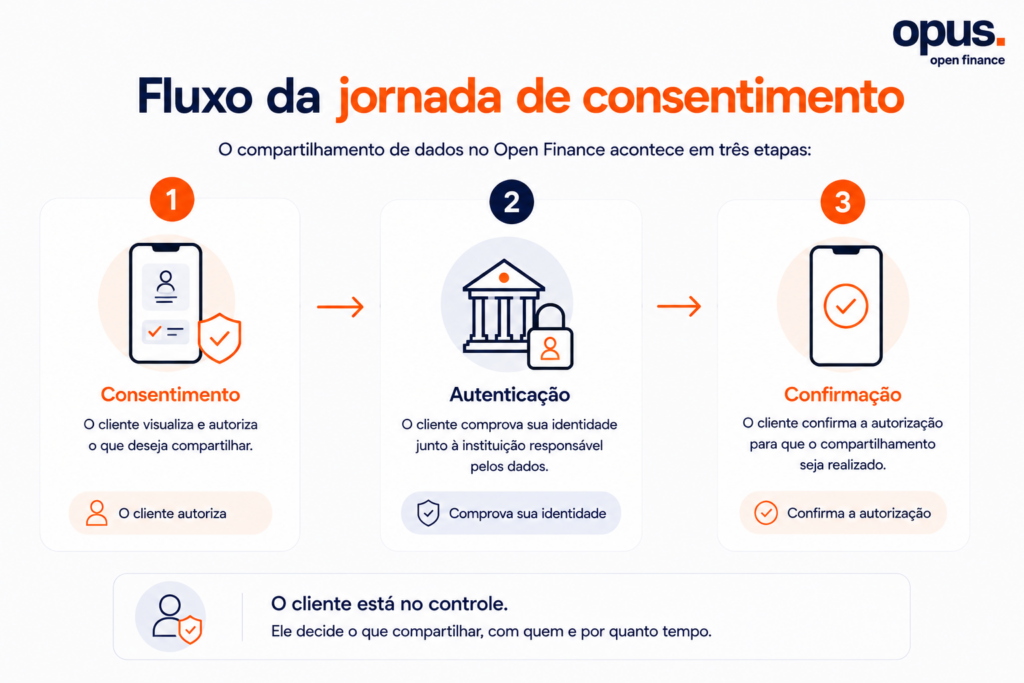
- No consentimento, o cliente visualiza e autoriza o que deseja compartilhar.
- Na autenticação, comprova sua identidade junto à instituição responsável pelos dados, ou seja, a transmissora de dados ou detentora de conta, no caso de iniciação de pagamentos.
- Na confirmação, valida a autorização.
A regulamentação determina que essas etapas aconteçam de maneira contínua e ininterrupta, por canais eletrônicos e em uma jornada dedicada.
Por isso, simplificar essa experiência não é apenas uma questão de UX. Uma jornada de consentimento precisa ser clara e fluida sem deixar de cumprir os requisitos regulatórios do Open Finance.
Uma experiência muito longa, confusa ou cheia de interrupções não representa apenas um problema de usabilidade, mas também um problema regulatório.
O que o consentimento precisa conter?
O consentimento deve apresentar algumas informações essenciais.
| Informação | O que significa na prática |
| Finalidade | Para que os dados ou serviços serão utilizados |
| Prazo | Por quanto tempo a autorização será válida |
| Instituição | Qual instituição transmitirá os dados ou detém a conta |
| Dados ou serviços | O que exatamente será compartilhado |
| Cliente | Quem está concedendo a autorização |
Além disso, a instituição deve apresentar tudo isso em linguagem clara, objetiva e adequada.
Há ainda uma regra importante de privacidade. O Art. 10 estabelece que a instituição que transmite os dados não deve ser informada sobre a finalidade para a qual a instituição receptora pretende utilizá-los, salvo contratos de parceria do Art. 36 e outros casos previstos pela regulamentação.
Isso ajuda a preservar a relação entre o cliente e a instituição que solicitou os dados.
O cliente pode escolher quais dados compartilhar?
Sim. O cliente pode escolher quais dados ou serviços deseja compartilhar dentro das possibilidades previstas para cada produto.
O Open Finance não funciona como uma autorização genérica para que uma instituição tenha acesso irrestrito à vida financeira do usuário.
O cliente deve conseguir identificar o que está autorizando e, dependendo do produto, escolher quais informações ou recursos deseja compartilhar.
O Art. 11 permite apresentar os dados de forma agrupada, desde que a instituição identifique o agrupamento com clareza e permita ao cliente discriminar os dados em nível granular.
- Em contas, por exemplo, o cliente escolhe quais contas específicas terão os dados compartilhados.
- Em operações de crédito, a seleção pode acontecer por modalidades de produtos, que inclui autorizar não apenas a consulta dos contratos que já possui, mas também daqueles que venha a contratar enquanto o consentimento estiver válido.
Ou seja, consentir com o Open Finance não significa abrir toda a vida financeira do cliente de uma só vez. O compartilhamento se limita ao que o cliente efetivamente autorizou.
Por quanto tempo vale um consentimento no Open Finance?
Esse é um dos pontos que mais gera confusão.
A redação original da regulamentação estabelecia um limite de 12 meses para o consentimento. No entanto, essa regra mudou.
Desde a Resolução Conjunta nº 7, de outubro de 2023, a norma passou a determinar que o consentimento tenha um prazo de validade compatível com sua finalidade, sem estabelecer aquele limite geral de 12 meses.
Na prática, o consentimento pode ter prazo determinado ou indeterminado, de acordo com a finalidade do compartilhamento e a escolha do cliente.
Essa mudança também foi incorporada às especificações técnicas do Open Finance.
Na versão atual da API de Consentimentos, quando o compartilhamento possui prazo determinado, a instituição receptora informa a data de expiração já na criação. Por outro lado, nos consentimentos com prazo indeterminado, não é necessário informar uma data de expiração.
Então para que serve a renovação de um consentimento no Open Finance?
A renovação entra em cena quando um consentimento que possui prazo determinado precisa ter sua validade estendida.
Em vez de criar uma nova autorização e fazer o cliente passar novamente por toda a jornada, um consentimento elegível pode ter sua validade renovada de forma simplificada, sem um novo redirecionamento para a instituição transmissora.
Ou seja, renovação e prazo indeterminado são coisas diferentes. O consentimento já pode ser criado sem uma data determinada para terminar, enquanto a renovação permite estender a validade de uma autorização com prazo definido.
A regulamentação também permite alterar condições como finalidade, prazo ou dados compartilhados, desde que a instituição informe o cliente sobre as mudanças e ele concorde com elas de forma específica e ativa.
Essa renovação abre espaço para relações mais duradouras dentro do Open Finance, sem obrigar o cliente a começar toda a jornada novamente sempre que o consentimento chegar ao fim.
Quais são os estados de um consentimento no Open Finance?
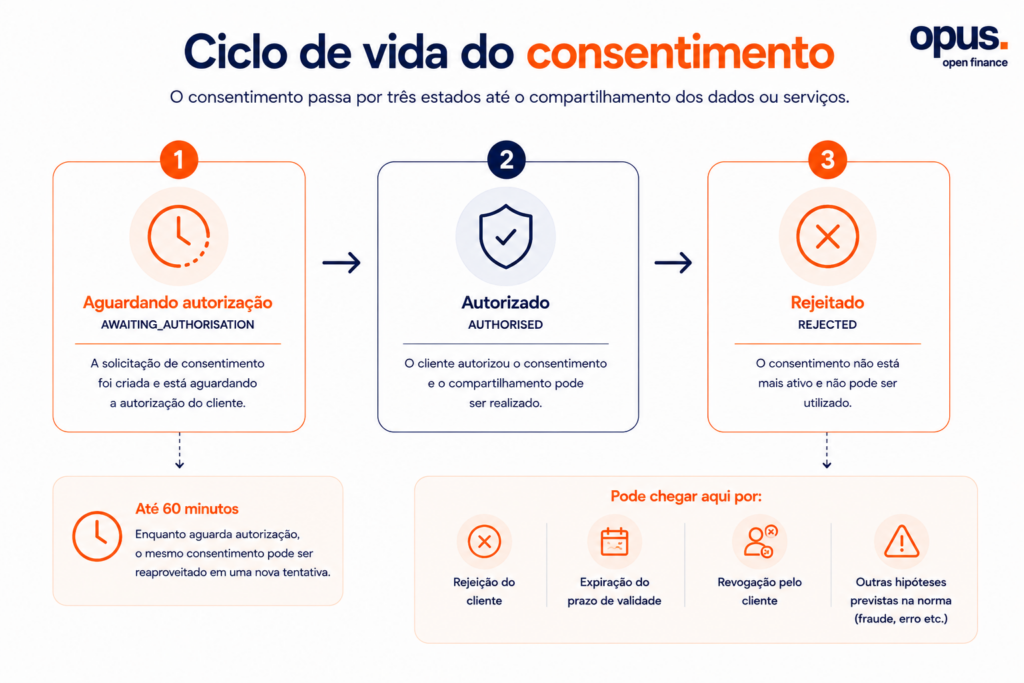
Durante sua existência, um consentimento pode passar por três estados principais:
1. Aguardando autorização
Estado inicial na criação. Representa apenas a intenção de compartilhamento, com cliente, permissões solicitadas e data de validade. Nesse estado, ainda não há recursos definidos.
Ou seja, a instituição criou a solicitação, mas o cliente ainda não concluiu a autorização.
Tecnicamente, esse estado é chamado de AWAITING_AUTHORISATION.
2. Autorizado
O cliente aprovou o compartilhamento e a instituição receptora já pode acessar os dados autorizados.
Na especificação, esse estado aparece como AUTHORISED.
3. Rejeitado
O consentimento não está mais ativo. Isso pode acontecer porque ele foi rejeitado, revogado, expirou ou por outras situações previstas na especificação.
É estado final e não pode ser alterado. O estado técnico é chamado de REJECTED.
Na prática, o mais importante não é decorar esses nomes, mas entender que o consentimento tem um ciclo de vida: ele começa como uma solicitação, pode se tornar uma autorização válida e, em algum momento, deixa de estar ativo.
Um consentimento em AUTHORISED vai para REJECTED quando atinge a data de validade, quando o cliente pede a revogação em qualquer um dos dois portais de gerenciamento, ou quando receptora ou transmissora suspeitam de fraude.
E se o cliente abandonar a jornada no meio?
Nem toda jornada iniciada termina na primeira tentativa, e isso não significa, necessariamente, uma desistência.
A conexão pode cair, o aplicativo pode apresentar uma falha ou o cliente pode fechar a tela acidentalmente antes de terminar.
Assim, durante esse período, a recomendação técnica é reaproveitar o consentimento já existente para uma nova tentativa, em vez de criar outro do zero.
Ou seja, uma interrupção técnica não precisa obrigatoriamente fazer o cliente começar toda a jornada novamente.
Sendo assim, essa janela permite recuperar fluxos interrompidos com menos fricção e aumentar as chances de conclusão da jornada, em vez de criar um novo consentimento a cada tentativa.
Caso o cliente não conclua a autorização dentro dos 60 minutos, o consentimento passa para o estado de rejeitado.
Revogação: o que a norma garante ao cliente
O Art. 15 garante ao cliente o direito de revogar o consentimento a qualquer momento, por um procedimento seguro, ágil e conveniente.
Há algumas regras para isso:
- A instituição deve oferecer a opção de cancelamento, no mínimo, pelo mesmo canal em que o cliente concedeu o consentimento, desde que esse canal continue existindo.
- A revogação deve ocorrer de forma imediata no caso de compartilhamento de dados. E, no caso de serviços de iniciação de transação de pagamento, é estabelecido prazo de até um dia a partir da solicitação.
- Depois da revogação, as demais instituições envolvidas no compartilhamento também devem ser informadas.
- A instituição que transmite os dados ou detém a conta não pode incentivar o cliente a cancelar o compartilhamento, exceto quando houver suspeita justificada de fraude; ou seja, ela não pode estimular o cliente a cortar o compartilhamento com um concorrente.
Escopo e permissão não são a mesma coisa
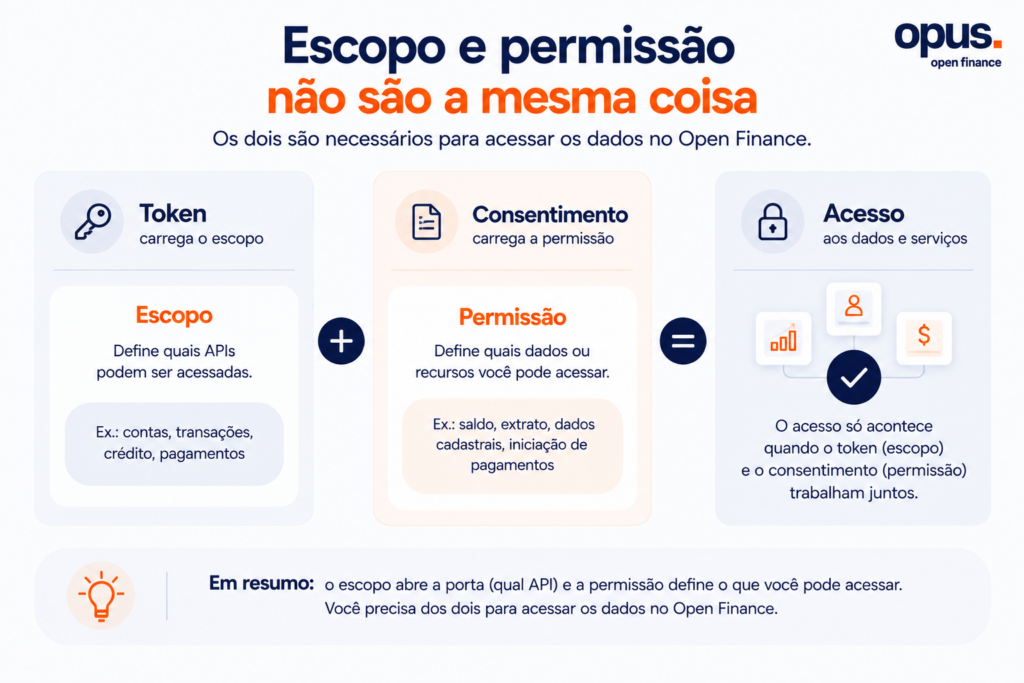
Ter acesso ao sistema não significa ter autorização para acessar qualquer informação. Para acessar dados no Open Finance, não basta ter um token de acesso válido. A instituição também precisa ter um consentimento ativo que autorize o acesso àquelas informações.
É aí que entra a diferença entre escopo e permissão. De forma simplificada, o escopo está associado ao token e define quais APIs a instituição pode acessar. Já a permissão está vinculada ao consentimento e determina quais dados e recursos o cliente efetivamente autorizou compartilhar.
Na prática, os dois precisam funcionar juntos: o token permite o acesso à API, enquanto o consentimento define até onde esse acesso pode ir.
Sendo assim, uma credencial técnica, sozinha, não autoriza o acesso a qualquer informação. Por isso, mesmo que o token continue válido, a instituição não pode continuar acessando os dados se o consentimento expirar ou se o cliente o revogar.
Essa combinação garante que o acesso permaneça limitado ao que o cliente autorizou, sem dar à instituição acesso irrestrito aos seus dados financeiros.
Consentimento no Open Finance: principais regras
| Tema | Como funciona? |
| Autorização | Deve partir ativamente do cliente |
| Compartilhamento | Limitado aos dados e serviços autorizados |
| Validade | Deve ser compatível com a finalidade |
| Prazo | Pode ser determinado ou indeterminado |
| Jornada pendente | Pode permanecer aguardando autorização por até 60 minutos |
| Renovação | Pode estender um consentimento ativo |
| Revogação | Pode ser solicitada pelo cliente a qualquer momento |
| Controle | O cliente continua no controle do compartilhamento |
E o que isso significa para o meu negócio?
Entender as regras do consentimento é importante, mas o principal é saber como elas impactam a experiência do cliente e a eficiência da operação.
Se a sua operação cria um novo consentimento sempre que o cliente abandona o fluxo, ela deixa de aproveitar a janela de 60 minutos prevista justamente para recuperar aquela autorização, aumentando a fricção e potencialmente reduzindo a conversão.
Além disso, é importante acompanhar o ciclo de vida dos consentimentos. Identificar quando uma autorização vence ou deixa de estar ativa evita tentativas inadequadas de acesso às APIs e ajuda a manter a operação em conformidade.
No fim, gerenciar bem o consentimento não é apenas cumprir uma exigência regulatória: é construir jornadas mais fluidas, reduzir perdas ao longo do processo e garantir um compartilhamento de dados mais eficiente.
Como a Opus Open Finance pode ajudar
Por trás de uma jornada de consentimento simples para o cliente, existe uma infraestrutura capaz de acompanhar regras, especificações técnicas e mudanças regulatórias.
A Opus Open Finance oferece uma plataforma modular para os diferentes perfis de participação do ecossistema e assume a continuidade regulatória da infraestrutura, reduzindo a necessidade do time da sua instituição acompanhar e implementar internamente cada mudança.
Isso permite que a empresa concentre seus esforços na experiência e nos produtos que realmente diferenciam o negócio, enquanto a infraestrutura acompanha a evolução do Open Finance.

FAQ
O que é consentimento no Open Finance?
É a autorização expressa do cliente para compartilhar determinados dados ou serviços por meio do Open Finance. Essa autorização deve ser livre, informada, prévia e inequívoca.
O consentimento no Open Finance vale por 12 meses?
Não necessariamente. O limite geral de 12 meses fazia parte da redação original da regulamentação, mas foi alterado em 2023. Atualmente, a norma exige que a validade seja compatível com a finalidade do consentimento.
O cliente escolhe quais dados quer compartilhar?
Sim. O consentimento deve deixar claro quais dados ou serviços fazem parte do compartilhamento e, conforme o produto, permitir a escolha dos recursos envolvidos.
O que acontece se o cliente não aprovar o consentimento na hora?
O consentimento pode permanecer aguardando autorização por até 60 minutos após sua criação.
Durante esse período, a intenção de compartilhamento continua válida e a instituição pode reaproveitar o mesmo consentimento em uma nova tentativa, sem a necessidade de criar outro.
Se o cliente não concluir a autorização dentro dessa janela, o consentimento passa para o estado de rejeitado.
É possível renovar um consentimento?
Sim. Consentimentos ativos podem ser renovados conforme as regras do Open Finance. Em determinadas situações, isso pode acontecer sem um novo redirecionamento para o ambiente da instituição transmissora.
O cliente pode cancelar o consentimento?
Sim. O cliente pode revogar sua autorização a qualquer momento. A revogação ocorre de forma imediata no caso de compartilhamento de dados e em até um dia no caso de iniciação de pagamento, conforme o Art. 15.
A instituição pode continuar acessando os dados depois que o consentimento expira?
Não. O acesso depende de um consentimento válido e das autorizações técnicas necessárias. Quando o consentimento deixa de estar ativo, os dados relacionados àquela autorização não devem continuar sendo consumidos.
Quais são os estados de um consentimento?
São três: aguardando autorização, quando existe apenas a intenção de compartilhamento; autorizado, quando o cliente aprovou e o acesso é possível; e rejeitado, quando o consentimento deixa de estar ativo e não pode mais ser utilizado.
A instituição pode sugerir que o cliente revogue um consentimento?
A transmissora de dados ou detentora de conta não pode propor a revogação ao cliente, exceto em caso de suspeita justificada de fraude. A vedação está no Art. 15, § 2º.
Qual a diferença entre escopo e permissão?
O escopo está no token de acesso e define quais APIs e endpoints a instituição pode chamar. A permissão está no consentimento e define quais operações e recursos a instituição pode acessar. Portanto, é preciso ter os dois.